LLFuzz 분석도구로 통신 모뎀 하위계층의 구조적 결함 포착… 글로벌 제조사 15종 스마트폰에서 11개 취약점 확인
KAIST 김용대 교수팀이 단 하나의 무선 패킷만으로 스마트폰의 통신 기능을 마비시킬 수 있는 심각한 보안 취약점을 발견했다. 이들은 통신 모뎀의 하위계층(Baseband Lower Layer)에 집중한 분석을 통해, 암호화나 인증이 적용되지 않는 ‘비보안 구간’에서 통신 오류 및 시스템 크래시를 유발할 수 있음을 증명하며, 모뎀 보안 테스팅의 표준화 필요성을 국제사회에 강력히 제기하고 있다.
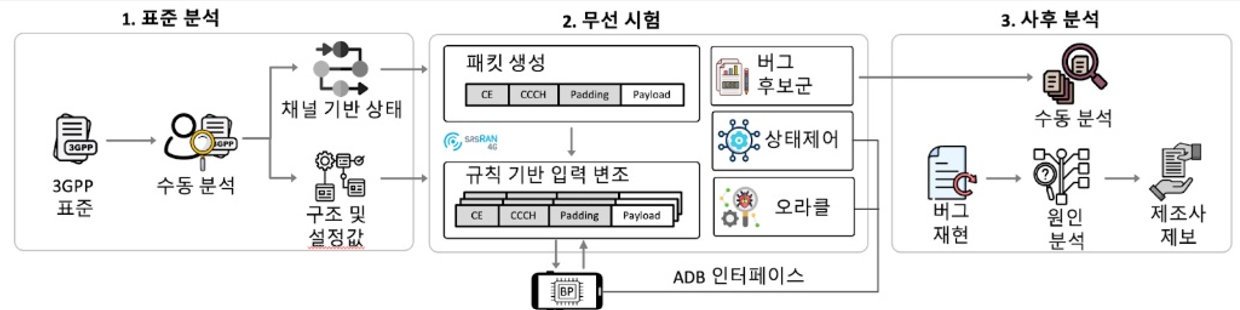
연구팀은 자체 개발한 테스트 프레임워크 LLFuzz(Lower Layer Fuzz)를 활용해, 상용 스마트폰 15종을 대상으로 실험을 수행한 결과 총 11개의 보안 취약점을 확인했다. 이 중 7개는 공식 CVE 번호가 부여됐고, 애플·삼성전자·퀄컴·미디어텍 등 주요 제조사들은 보안 패치를 적용한 상태다. 하지만 4개의 취약점은 아직 공개되지 않은 상태로, 패치 적용이 완료되지 않은 기기들은 여전히 위협에 노출돼 있다. 특히 연구팀은 조작된 하나의 무선 패킷만으로 스마트폰 통신 모뎀이 즉시 크래시(crash*되는 실험을 시연했으며, 관련 영상은 공식 링크를 통해 공개됐다.
“베이스밴드는 보안 사각지대였다” – 이동통신 하위계층의 구조적 위험
기존 보안 연구가 주로 NAS(Network Access Stratum)나 RRC(Radio Resource Control) 등 상위계층에 집중돼 있었던 반면, KAIST 연구팀은 이동통신 하위계층(RLC, MAC, PDCP, PHY)을 정밀 분석 대상으로 삼았다. 이 구간은 인증·암호화 절차가 생략되어 있어, 외부 신호 주입만으로도 비정상 동작을 유발할 수 있는 구조적 보안 취약점이 존재한다. 연구팀은 3GPP 국제 표준을 기반으로 실제 단말기의 반응을 LLFuzz로 분석했으며, 테스트 결과 90종 이상의 퀄컴 칩셋, 80여 종의 미디어텍 칩셋, 삼성 엑시노스 시리즈, 애플의 통합형 칩셋이 모두 영향을 받는 것으로 나타났다.
연구를 이끈 김용대 KAIST 교수는 “정상 동작을 확인하는 정합성 테스트는 이동통신 분야에 표준화돼 있지만, 비정상 동작을 유발하는 보안 테스팅은 표준이 부재한 상태”라며 “LLFuzz는 그 간극을 메우는 첫 사례”라고 밝혔다. 그는 “기술의 복잡성이 높아지는 만큼, 시스템 보안도 구조적으로 진화해야 한다”며, 이동통신 모뎀에 대한 국제적 보안 점검 체계 확립을 촉구했다.
USENIX Security 2025 발표 예정… 글로벌 보안 커뮤니티 주목
이번 연구는 제1저자 투안 딘 호앙(Tuan Dinh Hoang) KAIST 박사과정생을 비롯한 공동 연구진에 의해 수행됐으며, 보안 분야 최고 권위 학회 중 하나인 USENIX Security 2025에서 8월 공식 발표될 예정이다. 이번에 확인된 취약점은 스마트폰뿐 아니라 태블릿, 스마트 워치, IoT 기기 등 모든 통신 모뎀 기반 디바이스에 동일하게 적용되는 구조다. 특히 저가형 스마트폰이나 보안 패치가 미적용된 중고기기, 구형 모델은 여전히 위험에 노출돼 있어, 사이버위협의 확산성이 우려되는 상황이다. KAIST 연구진은 5G 통신 하위계층 테스트를 시작한 지 불과 2주 만에 새로운 2건의 취약점을 추가로 발견했으며, 이는 앞으로 더 많은 하위계층 보안 문제가 드러날 수 있음을 시사한다.
#KAIST #LLFuzz #모뎀보안 #베이스밴드취약점 #USENIX2025 #단하나의패킷 #스마트폰마비 #김용대교수 #통신보안표준화 #사이버보안연구

답글 남기기